RGPD et infirmiers libéraux : quelles sont réellement vos obligations ?
Dossier patient, logiciel métier, téléphone portable, photographies de plaies, transmissions, messageries, ordonnances, facturation, remplaçants… En exercice libéral, vous manipulez chaque jour des informations personnelles, dont de nombreuses données de santé particulièrement sensibles. Le RGPD peut sembler technique, mais ses principes sont beaucoup plus concrets qu’il n’y paraît.
Le RGPD ne concerne pas seulement « l’informatique ».
Le Règlement général sur la protection des données encadre tout traitement de données personnelles : collecte, consultation, enregistrement, transmission, classement, archivage ou suppression. Il s’applique donc à votre logiciel infirmier, mais aussi à votre smartphone, à vos e-mails, à vos feuilles de tournée et, dans certaines conditions, à vos dossiers papier.
L’objectif de ce guide est de traduire les principales règles en réflexes simples adaptés au quotidien des infirmiers libéraux, avec des exemples concrets et les questions qui reviennent le plus souvent.
Pourquoi un infirmier libéral est-il concerné par le RGPD ?
Dès qu’un professionnel collecte ou utilise une information permettant d’identifier directement ou indirectement une personne, il traite une donnée à caractère personnel. Dans l’exercice infirmier, cela arrive en permanence.
Nom, prénom, date de naissance, adresse, téléphone, coordonnées d’un proche, informations nécessaires à la facturation ou à la télétransmission.
Pathologies, prescriptions, traitements, allergies, constantes, plaies, antécédents, comptes rendus, observations et transmissions.
Messages, photographies, documents reçus ou transmis, historique d’un logiciel métier, sauvegardes et traces de connexion.
Dossier patient, ordonnance imprimée, fiche de tournée, planning nominatif ou tout classement structuré comportant des données personnelles.
Le secret professionnel et le RGPD sont complémentaires : le premier protège la confidentialité des informations connues dans le cadre des soins ; le second organise plus largement la manière dont les données sont collectées, utilisées, sécurisées, conservées et transmises.
Les grands principes du RGPD à connaître
Pour un IDEL, la conformité peut être résumée autour de quelques questions simples.
Une information ne doit pas être collectée simplement « au cas où ». Elle doit répondre à un objectif déterminé : prise en charge, continuité des soins, facturation, obligations réglementaires, organisation du cabinet, etc.
C’est le principe de minimisation. Si une information n’est pas utile à la finalité poursuivie, elle ne devrait pas être collectée.
Toute personne travaillant dans ou avec le cabinet ne doit pas automatiquement avoir accès à l’ensemble des dossiers. Les accès doivent correspondre aux missions réelles.
Chaque catégorie de données doit avoir une durée de conservation adaptée à sa finalité et aux obligations applicables.
Mots de passe, comptes individuels, mises à jour, sauvegardes, protection des appareils et maîtrise des échanges font partie des mesures attendues.
Le RGPD repose sur le principe d’« accountability » : le professionnel doit être capable de montrer les mesures qu’il a prises, notamment à travers son registre et ses procédures.
Le registre des activités de traitement : une obligation importante
La CNIL indique que la tenue d’un registre s’applique aux structures qui traitent régulièrement des données personnelles dans le cadre de leur activité. Un cabinet infirmier est donc concerné.
Que doit contenir ce registre ?
Il décrit vos principales activités utilisant des données personnelles. Par exemple :
| Traitement | Exemples de données | Finalité |
|---|---|---|
| Gestion et suivi des patients | Identité, coordonnées, prescriptions, données de santé, transmissions | Réalisation, suivi et coordination des soins |
| Facturation / télétransmission | Identité, données administratives et informations nécessaires à la facturation | Facturation et gestion des paiements |
| Gestion des remplaçants ou collaborateurs | Identité, coordonnées, éléments administratifs et contractuels | Organisation du cabinet |
| Gestion des prestataires | Contacts, contrats, factures | Gestion administrative et comptable |
Pour chacun, il faut notamment préciser les catégories de données, les personnes concernées, les destinataires, les durées de conservation, les éventuels prestataires et les mesures de sécurité.
Informer les patients : une obligation souvent oubliée
Le patient doit être informé de la manière dont ses données sont utilisées. Cette information doit être claire, compréhensible et facilement accessible.
Elle doit notamment lui permettre de connaître :
- l’identité du responsable du traitement ;
- les finalités pour lesquelles ses données sont utilisées ;
- les catégories de destinataires lorsqu’elles sont transmises ;
- les durées ou critères de conservation ;
- ses droits ;
- la manière d’exercer ces droits ;
- la possibilité de saisir la CNIL.
Comment informer un patient lorsque l’on travaille surtout à domicile ?
L’information ne doit pas forcément prendre la forme d’un formulaire complexe. Elle peut être fournie par un document remis au patient, une notice, un support numérique ou, pour un cabinet accueillant du public, un affichage complété si nécessaire par une information plus détaillée.
Faut-il demander le consentement RGPD du patient ?
C’est l’une des confusions les plus fréquentes. Pour les données nécessaires aux diagnostics et à la prise en charge sanitaire ou sociale, la CNIL précise qu’il n’est pas nécessaire de recueillir systématiquement le consentement du patient pour leur collecte et leur conservation.
Il concerne la décision du patient d’accepter ou non un acte ou une prise en charge. Il relève des règles propres au droit des patients.
Elle détermine pourquoi les données peuvent être traitées au regard du RGPD. Le consentement n’est qu’une base juridique parmi d’autres et n’est pas systématiquement celle utilisée dans le cadre des soins.
En revanche, certains échanges ou certains usages peuvent être soumis à des règles supplémentaires. Par exemple, l’ANS rappelle qu’en matière d’échange et de partage d’informations de santé, le patient doit être informé et que le consentement peut être requis lorsque les données sont échangées avec un professionnel n’appartenant pas à l’équipe de soins.
Sécuriser les données : quelles mesures concrètes pour un IDEL ?
Le RGPD impose des mesures de sécurité adaptées au risque. Il ne fournit pas une liste identique pour tous les cabinets : le professionnel doit choisir des protections cohérentes avec la sensibilité des informations utilisées.
Compte protégé, mot de passe personnel, verrouillage automatique, mises à jour, antivirus ou protections adaptées, sauvegardes et chiffrement lorsque nécessaire.
Code robuste ou biométrie, mises à jour, verrouillage automatique, maîtrise des applications, possibilité d’effacement à distance et vigilance sur les sauvegardes cloud.
Écran non visible du public, dossiers papier non accessibles librement, rangement sécurisé et destruction adaptée des documents sensibles.
Éviter les identifiants collectifs, utiliser des comptes personnels, désactiver les anciens accès et ne jamais partager son mot de passe.
Et les sauvegardes ?
Une sauvegarde protège contre la perte des données, mais elle doit elle-même être sécurisée. Il faut savoir où elle se trouve, qui y accède, comment elle est protégée et comment restaurer les données si nécessaire.
E-mail, SMS, WhatsApp, MSSanté : que peut-on utiliser ?
Le principe essentiel est le suivant : plus l’information est sensible, plus le canal utilisé doit offrir des garanties adaptées.
MSSanté est-elle obligatoire ?
Non. L’Agence du Numérique en Santé précise que l’utilisation de MSSanté n’est pas, en elle-même, obligatoire. En revanche, la sécurisation des échanges de données de santé à caractère personnel est obligatoire.
MSSanté fournit un espace de confiance spécifiquement conçu pour permettre aux professionnels habilités d’échanger de façon sécurisée les données nécessaires à la coordination, à la continuité des soins, à la prévention ou au suivi.
Peut-on utiliser un e-mail classique ?
Un e-mail grand public ordinaire n’offre pas nécessairement un niveau de sécurité suffisant pour transmettre des informations médicales identifiantes. Pour les données de santé, il faut privilégier les solutions adaptées à ce type d’échange et vérifier leurs garanties.
Et le SMS ?
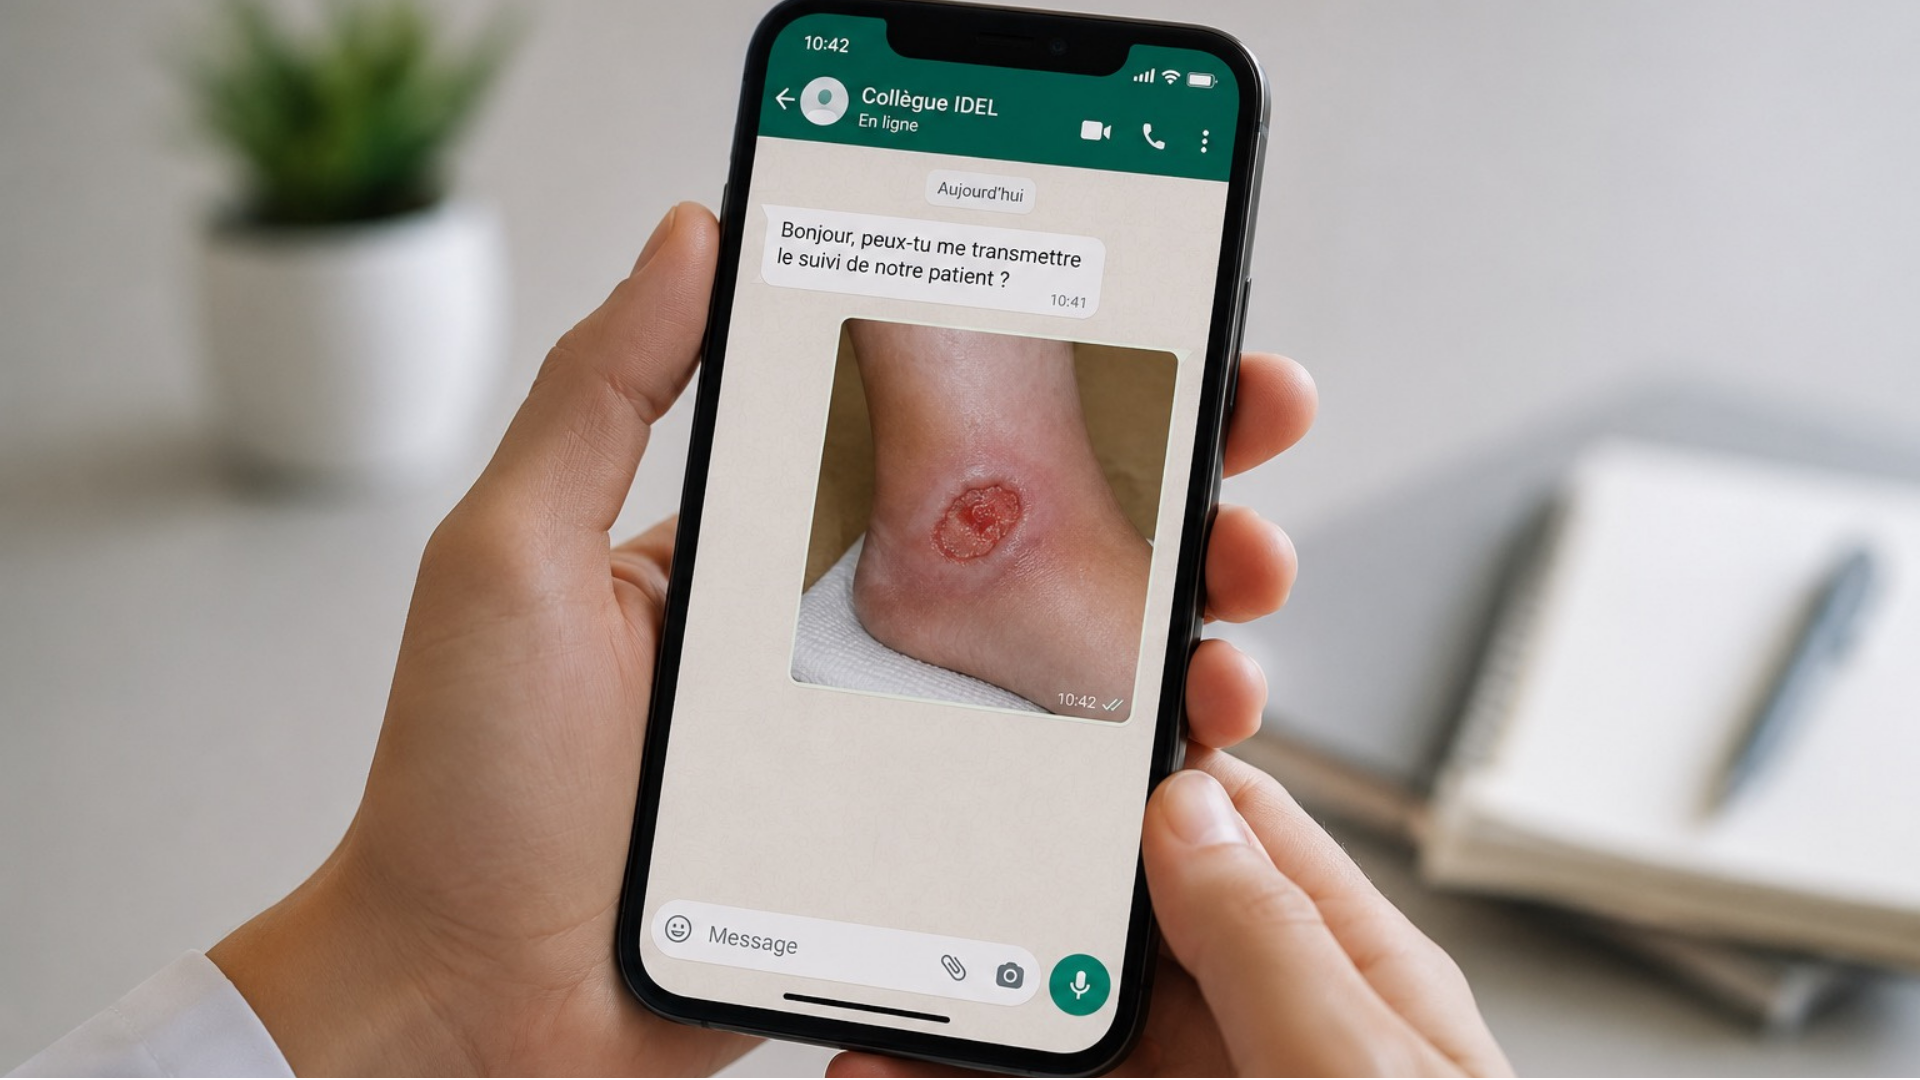
Un SMS peut servir à transmettre une information organisationnelle limitée, mais il n’a pas vocation à devenir un mini-dossier médical. Évitez d’y détailler une pathologie, un résultat, une plaie ou un traitement lorsque cela n’est pas nécessaire.
Et WhatsApp ou une autre messagerie grand public ?
Le chiffrement annoncé par une application ne suffit pas, à lui seul, à rendre tous les usages conformes. Il faut également regarder les sauvegardes, les métadonnées, le stockage, les accès et le cadre contractuel. Pour les échanges de données de santé, les outils professionnels sécurisés restent à privilégier.
Photos de plaies : un cas très concret pour les IDEL
Une photographie de plaie peut être nécessaire au suivi de l’évolution, à une téléexpertise ou à la coordination avec un autre professionnel. Lorsqu’elle est liée ou rattachable à un patient, il s’agit d’une donnée personnelle de santé.
Ne photographiez pas systématiquement tous les soins. L’image doit répondre à un besoin précis.
Évitez lorsque cela est possible d’inclure le visage, le nom du patient, une ordonnance ou tout élément inutilement identifiant dans le cadrage.
Une photo prise avec le téléphone peut être automatiquement synchronisée vers un cloud personnel. Vérifiez les réglages et privilégiez un environnement professionnel adapté.
Si la photo est transmise à un autre professionnel, utilisez un canal adapté et ne transmettez que les informations nécessaires.
La conservation doit être cohérente avec la finalité. Une galerie personnelle mélangeant vacances, famille et photos cliniques est une mauvaise organisation.
Cabinet de groupe, remplaçants et secrétariat : qui peut voir quoi ?
Le fait de travailler dans le même cabinet ne signifie pas que chacun peut consulter librement l’ensemble des dossiers. L’accès doit rester justifié par la prise en charge ou par la mission de la personne.
Faut-il des comptes individuels dans le logiciel ?
Oui, c’est une bonne pratique essentielle. Un identifiant partagé par tout le cabinet empêche de savoir qui s’est connecté et complique la suppression d’un accès lorsqu’une personne quitte la structure.
Un remplaçant peut-il accéder aux dossiers ?
Il doit pouvoir accéder aux informations nécessaires à la continuité et à la réalisation des soins dont il a la charge. Cela ne justifie pas nécessairement un accès illimité à toutes les données du cabinet pendant une durée indéfinie.
Et une secrétaire ?
Son accès doit être limité à ses missions. Une personne chargée de la prise d’appels et de l’organisation n’a pas automatiquement besoin de consulter l’ensemble des transmissions cliniques.
Logiciel infirmier, cloud, prise de rendez-vous : vos prestataires comptent aussi
Un prestataire peut traiter des données pour votre compte : logiciel métier, hébergeur, outil de sauvegarde, solution de prise de rendez-vous, maintenance informatique, plateforme d’échange, etc.
Avant de choisir un outil, posez-vous notamment les questions suivantes :
- quelles données sont traitées ?
- où sont-elles stockées ?
- qui peut y accéder ?
- quelles mesures de sécurité sont prévues ?
- le contrat encadre-t-il correctement les obligations du sous-traitant ?
- comment récupérer les données si je change de solution ?
- comment et quand les données sont-elles supprimées à la fin du contrat ?
- l’hébergement répond-il aux exigences applicables aux données de santé lorsque le dispositif entre dans le champ de l’hébergement de données de santé ?
Combien de temps conserver les données des patients ?
Le RGPD interdit une conservation indéfinie sans justification. Il faut définir des durées adaptées à la finalité, aux obligations légales et aux besoins de preuve éventuels.
La CNIL propose un référentiel spécifique aux cabinets médicaux et paramédicaux ainsi que des ressources consacrées aux durées de conservation dans le domaine de la santé. Ces documents doivent servir de base pour définir et documenter les durées utilisées par le cabinet.
Les durées peuvent également différer selon la nature de la donnée : dossier de soins, éléments comptables, contrats, données relatives aux collaborateurs ou encore traces techniques.
Perte de téléphone, e-mail envoyé au mauvais patient, piratage : que faire ?
Une violation de données ne correspond pas uniquement à une cyberattaque. Il peut s’agir d’une perte, d’une destruction, d’une altération, d’une divulgation ou d’un accès non autorisé, que l’incident soit volontaire ou accidentel.
Ordonnance envoyée au mauvais patient, smartphone perdu, compte de messagerie piraté, clé USB égarée, document jeté sans destruction, accès conservé par un ancien collaborateur.
La disponibilité compte aussi : supprimer accidentellement des données sans sauvegarde peut constituer une violation même si personne ne les a consultées.
Les bons réflexes
Verrouiller un appareil, révoquer une session, changer un mot de passe, contacter un destinataire erroné ou faire intervenir le prestataire si nécessaire.
Quelles données ? Combien de patients ? Quel niveau de sensibilité ? Les données étaient-elles chiffrées ? Ont-elles été consultées ?
La CNIL demande que les violations soient documentées en interne, y compris lorsqu’elles ne nécessitent finalement aucune notification.
Si la violation présente un risque pour les droits et libertés des personnes, une notification à la CNIL est nécessaire.
La notification doit intervenir dans les meilleurs délais et, si possible, au plus tard 72 heures après la prise de connaissance de la violation.
Lorsque le risque est élevé, les personnes concernées doivent également être informées dans les meilleurs délais, sauf exceptions prévues par le RGPD.
Cas concrets : que feriez-vous dans ces situations ?
Cas n°1 — Vous envoyez une ordonnance au mauvais patient
Vous sélectionnez le mauvais contact et transmettez un document contenant le nom, le traitement et des informations médicales d’un autre patient. Il s’agit potentiellement d’une violation de confidentialité. Contactez rapidement le mauvais destinataire, demandez la suppression du document, documentez l’incident et évaluez le risque afin de déterminer si une notification à la CNIL est nécessaire.
Cas n°2 — Votre téléphone contenant des échanges patients est perdu
Essayez de le verrouiller ou de l’effacer à distance, modifiez les accès sensibles et identifiez précisément les informations présentes. Un téléphone correctement chiffré et verrouillé peut réduire fortement le risque, mais la situation doit tout de même être analysée et documentée.
Cas n°3 — Votre feuille de tournée reste visible sur le siège de la voiture
Une liste comportant « Mme X – insuline », « M. Y – pansement ulcère » ou « Mme Z – anticoagulant » révèle des informations personnelles et potentiellement des informations de santé. Elle doit être protégée comme n’importe quel autre support sensible.
Cas n°4 — Vous prenez une photo de plaie puis elle part dans votre cloud personnel
Le problème n’est pas seulement la prise de la photo : c’est aussi son stockage et sa synchronisation automatique. Vérifiez les réglages du téléphone et utilisez, lorsque cela est possible, un environnement professionnel permettant de maîtriser le stockage et les accès.
Cas n°5 — Votre conjoint utilise parfois votre ordinateur
Même si vous lui faites confiance, les données patients restent protégées par le secret et le RGPD. Créez une session professionnelle distincte, protégée par un mot de passe, et évitez qu’un autre utilisateur puisse ouvrir automatiquement votre logiciel métier ou votre messagerie.
Cas n°6 — Tous les membres du cabinet utilisent le même mot de passe
Cette pratique empêche de tracer les accès et augmente les risques. Utilisez des comptes individuels et retirez les droits dès qu’une personne n’en a plus besoin.
Cas n°7 — Un patient vous demande « toutes les données que vous avez sur moi »
Il peut exercer ses droits. Il faut traiter la demande dans le cadre applicable, vérifier l’identité du demandeur lorsque cela est nécessaire et organiser une transmission sécurisée. Une demande d’accès RGPD n’est pas une demande à ignorer simplement parce qu’elle est inhabituelle.
Cas n°8 — Vous changez de logiciel métier
Avant de résilier l’ancien contrat, vérifiez comment exporter les dossiers, sous quel format, pendant combien de temps l’ancien prestataire conservera les données et à quel moment elles seront supprimées. La continuité de l’accès et de l’archivage doit être anticipée.
Cas n°9 — Un médecin vous demande le dossier complet d’un patient
Le statut de professionnel de santé ne donne pas un droit automatique à toutes les informations. Le partage doit être limité aux données nécessaires dans le cadre prévu par le secret partagé et la prise en charge.
Cas n°10 — Un ancien remplaçant connaît encore les identifiants du cabinet
Les accès doivent être supprimés lorsqu’ils ne sont plus justifiés. Changez les identifiants partagés s’il en existe et privilégiez à l’avenir des comptes individuels révocables.
Questions fréquentes sur le RGPD des IDEL
Le RGPD concerne-t-il aussi les dossiers papier ?
Oui, lorsqu’ils constituent un ensemble structuré de données personnelles. La CNIL rappelle expressément que le RGPD ne concerne pas uniquement les traitements informatiques.
Dois-je déclarer mon fichier patient à la CNIL ?
Les anciennes formalités déclaratives courantes ont disparu avec le RGPD. En revanche, vous devez être en mesure de démontrer votre conformité et tenir notamment votre registre des activités de traitement.
Dois-je faire signer un formulaire RGPD à chaque patient ?
Non. Pour les données nécessaires à la prise en charge, la CNIL précise que le consentement RGPD n’a pas à être systématiquement recueilli. Le patient doit en revanche être informé.
Je travaille seul : ai-je quand même besoin d’un registre ?
Oui, dès lors que vous traitez régulièrement des données personnelles dans le cadre de votre activité, ce qui est le cas d’un professionnel de santé libéral.
Dois-je désigner un DPO ?
Un IDEL exerçant seul n’a pas, en principe, à désigner automatiquement un DPO. L’obligation dépend notamment de la nature et de l’ampleur des traitements, par exemple lorsqu’un traitement à grande échelle de catégories particulières de données est réalisé.
MSSanté est-elle obligatoire ?
Non, l’ANS indique que MSSanté n’est pas obligatoire en tant que solution. La sécurisation des échanges de données de santé, elle, est obligatoire.
Puis-je envoyer un SMS à un patient ?
Un SMS peut être utilisé avec prudence pour des informations organisationnelles limitées. Évitez d’y faire figurer inutilement des informations médicales sensibles ou détaillées.
Une photo de plaie sans visage est-elle toujours concernée ?
Elle peut l’être. Si elle est reliée à un nom, un dossier, une date de tournée ou tout autre élément permettant d’identifier le patient, elle constitue une donnée personnelle de santé.
Mon remplaçant peut-il utiliser mon identifiant logiciel ?
Il est préférable que chaque utilisateur dispose de son propre compte et de droits adaptés. Le partage d’identifiants nuit à la sécurité et à la traçabilité.
Dois-je notifier à la CNIL chaque erreur d’envoi ?
Non. Toute violation doit être documentée, mais la notification à la CNIL est requise lorsqu’elle est susceptible d’engendrer un risque pour les droits et libertés des personnes.
Que se passe-t-il si le risque est élevé ?
En plus de la notification à la CNIL, les personnes concernées doivent en principe être informées dans les meilleurs délais, sous réserve des exceptions prévues par le RGPD.
Une clé USB avec des dossiers patients est-elle autorisée ?
Le support en lui-même n’est pas le seul sujet. Il faut évaluer le besoin, la protection du support, notamment le chiffrement, les risques de perte et les modalités d’accès. Une clé USB non sécurisée contenant des données patients représente un risque important.
Puis-je conserver les dossiers « au cas où » ?
Non indéfiniment. Les durées de conservation doivent être définies et documentées en fonction de la finalité, des obligations applicables et des besoins de preuve.
Êtes-vous en règle ? La checklist RGPD de l’IDEL
Cette liste permet de réaliser un premier état des lieux de votre organisation.
☐ J’ai identifié mes principaux traitements
☐ Mon registre RGPD existe et est à jour
☐ J’ai défini des durées de conservation
☐ Je sais traiter une demande d’un patient
☐ Une information RGPD est disponible
☐ Elle explique les finalités et les droits
☐ Les coordonnées utiles sont à jour
☐ Je n’utilise pas un faux « consentement obligatoire » pour tout
☐ Mes appareils sont protégés
☐ Les comptes sont individuels
☐ Les anciens accès sont supprimés
☐ Mes sauvegardes sont sécurisées
☐ Mes dossiers papier sont protégés
☐ Je limite les données envoyées au nécessaire
☐ J’utilise des solutions adaptées aux données de santé
☐ Je maîtrise mes photos de soins
☐ Je vérifie les destinataires avant envoi
☐ Je connais les outils qui traitent des données patients
☐ J’ai vérifié leurs garanties
☐ Les contrats encadrent le traitement des données
☐ Je sais récupérer mes données si je change de prestataire
☐ Je sais quoi faire en cas de téléphone perdu
☐ Je sais documenter une violation
☐ Je sais évaluer si la CNIL doit être notifiée
☐ Je connais le délai de 72 h lorsqu’une notification est requise
Le RGPD en pratique : protéger les données, c’est aussi protéger le patient
Le RGPD peut donner l’impression d’ajouter une couche administrative supplémentaire à l’exercice libéral. Pourtant, ses principes rejoignent directement les réflexes déjà présents dans le soin : discrétion, confidentialité, pertinence des informations et respect de la personne.
Pour un IDEL, être conforme ne signifie donc pas connaître par cœur les 99 articles du RGPD. Il faut surtout organiser son cabinet pour pouvoir répondre à quelques questions simples : quelles données ai-je ? pourquoi ? où sont-elles ? qui peut les voir ? combien de temps ? comment sont-elles protégées ? que fais-je si quelque chose se passe mal ?
Avec la multiplication des usages numériques en santé, la protection des données ne doit plus être perçue comme un sujet réservé aux informaticiens ou aux juristes. Elle fait désormais pleinement partie de la qualité et de la sécurité de l’exercice infirmier libéral.
Sources institutionnelles et ressources utiles
- CNIL – RGPD et professionnels de santé libéraux : ce que vous devez savoir
- CNIL – Les durées de conservation des données
- CNIL – Violations de données personnelles : les règles à suivre
- CNIL – Notifier une violation de données personnelles
- Agence du Numérique en Santé – Est-ce que MSSanté est obligatoire ?
- Agence du Numérique en Santé – Quelles données peuvent être partagées via MSSanté ?